

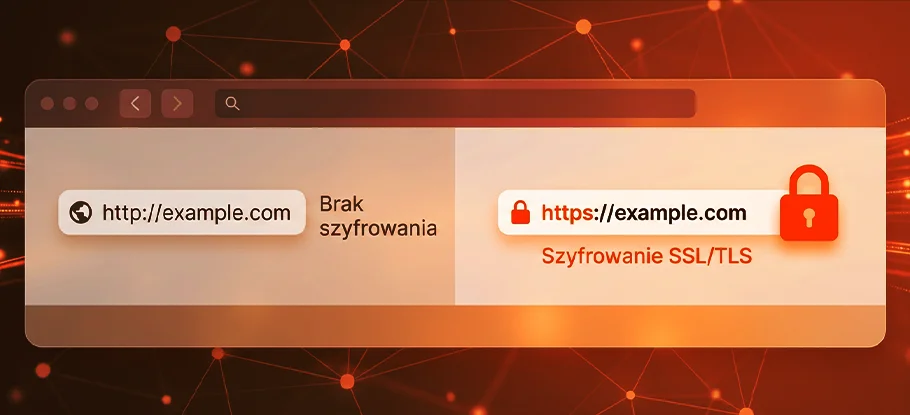
Niby jedna mała litera, a potrafi wiele zmienić. Okazuje się, że może mieć nawet istotne znaczenie dla bezpieczeństwa. Nieodłączną część adresu każdej strony internetowej stanowi protokół HTTP lub HTTPS. Ta niewielka różnica pomiędzy nimi naprawdę robi… różnicę. I zdecydowanie nie chodzi tu wyłącznie o samo „s” na końcu. Czytaj dalej i dowiedz się, co dokładnie kryje się za terminami „HTTP” i „HTTPS” oraz dlaczego szkopuł tkwi właśnie w 24 literze polskiego alfabetu.
Najważniejsze informacje
- HTTPS to rozwinięcie i ulepszenie protokołu HTTP.
- Celem HTTPS jest zabezpieczenie oraz szyfrowanie połączenia pomiędzy wyszukiwarką a stroną internetową.
- HTTPS ma wpływ na pozycjonowanie w wyszukiwarce internetowej.
- Od 2014 r. wyszukiwarka Google premiuje strony używające HTTPS.
Co oznacza HTTP?
Zacznijmy zgodnie z kolejnością zdarzeń, a to HTTP pojawił się jako pierwszy. Powstał na początku lat 90. XX w. (oficjalnie zaprezentowano go w 1991 r.) za sprawą Tima Bernersa-Lee. No dobrze, ale czym właściwie jest HTTP? To skrót od angielskiego „hypertext transfer protocol”. W tłumaczeniu otrzymujemy zatem: „protokół przesyłania hipertekstu”. Oczywiście dla wielu osób to ciągle jest enigmatyczne określenie, więc przejdźmy do dalszych wyjaśnień. Ten podstawowy protokół został stworzony na potrzeby komunikacji między klientem a serwerem World Wide Web (WWW). W praktyce stanowi zbiór reguł, procedur i formatów danych, które określają sposób wymiany informacji oraz nawiązywania połączeń pomiędzy urządzeniami w sieci komputerowej. Można więc protokół przyrównać do języka zapewniającego poprawną interpretację danych. Jego rolę w komunikacji sieciowej trudno zatem przecenić.
W przypadku protokołu HTTP stosowany jest model request-response. Użytkownik przeglądarki internetowej wysyła zatem określone żądanie, a serwer odpowiada konkretnymi danymi. Co istotne, każde pytanie jest tu traktowane niezależnie (tzw. bezstanowość). Serwer nie przechowuje więc informacji o wcześniejszych interakcjach. Z czasem jednak zaradzono temu wprowadzając do użytku tzw. ciasteczka (cookies). Istotną cechą tego protokołu pozostaje jednak brak szyfrowania. Oznacza to, że wszystkie informacje są przesyłane w postaci tekstu otwartego, więc łatwo można je przechwycić. Niemniej protokół HTTP też był ulepszany od momentu powstania. Najnowsza wersja powstała w 2022 r.
Protokół HTTPS – godny następca HTTP
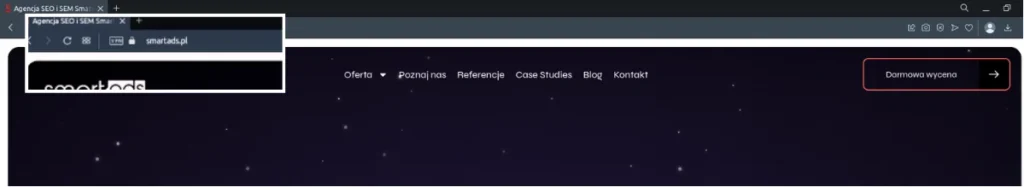
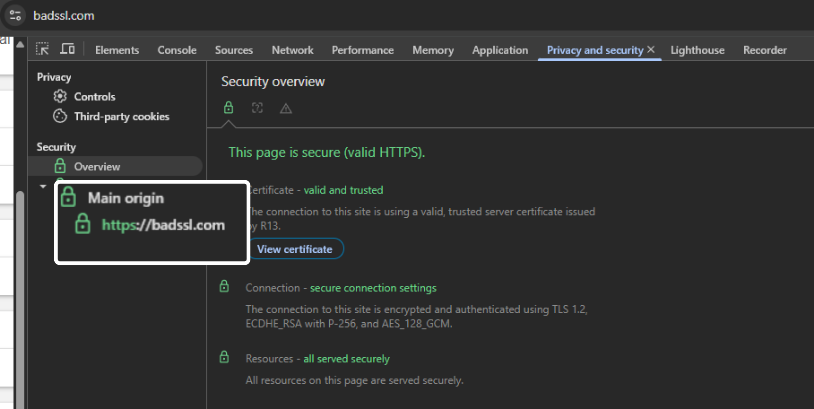
HTTPS to w pewnym sensie młodszy brat dla HTTP. Protokół ten został stworzony w 1994 r. przez firmę Netscape Communications na potrzeby przeglądarki Netscape Navigator. Za głównego twórcę uważa się Tahera Elgamala. Celem projektu było zabezpieczenie komunikacji w Internecie. Widać to również w rozwinięciu skrótu HTTPS – hypertext transfer protocol secure, co przetłumaczymy jako „bezpieczny protokół przesyłania hipertekstu”. Czy faktycznie taki jest? Na pewno znacznie bezpieczniejszy od swojego poprzednika. To bowiem jego ulepszenie i rozwinięcie o warstwę zabezpieczeń. Oba protokoły spełniają te same zadania. Nowszy z nich uwzględnia jednak szyfrowanie transmisji danych. Dzięki temu nie ma możliwości wglądu i modyfikowania ich w trakcie transmisji. Potwierdza to stosowny symbol, jaki można zobaczyć w pasku adresu przeglądarki (np. kłódka, tune icon). Jeżeli strona korzysta z protokołu HTTPS, uznawana jest za bezpieczniejszą dla użytkowników.
Protokoły szyfrowania – certyfikaty SSL
Początkowo do szyfrowania w ramach HTTPS używano protokół SSL (secure sockets layer). Czasy jednak się zmieniają. Obecnie HTTPS stosuje najczęściej już inne rozwiązanie: TLS (transport layer security). Dlaczego? Odpowiedź ponownie skrywa się za słowem „bezpieczeństwo”. TLS po prostu jest w stanie wyeliminować niektóre podatności na ataki zewnętrzne wykorzystujące dostępne luki (w tym typu BEAST oraz POODLE). To wystarczające powody przemawiające za stosowaniem tego protokołu. W praktyce codziennej skróty TLS oraz SSL używane są zamiennie, choć odnoszą się już do nowszego zestawu reguł. Każdy z certyfikatów bezpieczeństwa to plik cyfrowy wystawiany przez zaufane jednostki certyfikujące. Pozwala on na szyfrowane połączenie między przeglądarką a serwerem, potwierdza również tożsamość samej witryny. Jest zatem istotą skuteczności HTTPS. Google sugeruje stosowanie certyfikatów bezpieczeństwa z co najmniej 2048-bitowym kluczami1.Według ekspertów pozostaną one odporne na ataki przez kolejne kilka-kilkanaście lat. Jeszcze bezpieczniejsze, ale też bardziej obciążające dla komputera są klucze 4096-bitowe.
Warto tu zaznaczyć, że większość firm hostingowych oferuje certyfikaty darmowe typu Let’s Encrypt. Zapewniają one pełne szyfrowanie, więc jest to rozwiązanie wystarczające dla typowych stron internetowych. Sam wybór klasy walidacji certyfikatu SSL powinien zawsze zależeć od poziomu wymaganego zaufania oraz rodzaju przetwarzanych na stronie danych. Dostępne są tu następujące opcje:
- DV (Domain Validation) – jest najszybszy oraz najtańszy (często darmowy), ale potwierdza wyłącznie prawo do domeny, nie posiada gwarancji finansowej w razie cyberprzestępstwa, zazwyczaj wymaga odnawiania co 3 miesiące;
- OV (Organization Validation) – dodatkowo weryfikuje tożsamość organizacji, daje też lepszą ochronę prawną i ma dłuższy okres ważności (1-2 lata), kosztuje kilkaset złotych na rok;
- EV (Extended Validation) – wymaga pełnej weryfikacji, zapewnia największe bezpieczeństwo przesyłanych danych i jest najbardziej rygorystyczny, więc kosztuje też najwięcej – do kilku tysięcy złotych rocznie.
Certyfikaty bezpieczeństwa SSL/TLS można podzielić również pod kątem typu pokrycia. Wybór zatem zależy opierać na strukturze witryny. Wyróżniamy tu certyfikaty:
- Single Domain – zapewniają ochronę jednej domeny,
- Wildcard – ochrona domeny oraz wszystkich jej subdomen.
- Multidomain – jednoczesna ochrona wielu różnych domen.
Let me shake your hand – poznaj mechanizm działania HTTPS na stronie internetowej
W jaki sposób przebiega szyfrowanie w obrębie HTTPS? Proces ten trwa milisekundy. Niektórym wydaje się dosyć skomplikowany, ale można go podzielić na konkretne sekwencje. W tym miejscu należy wspomnieć o szyfrowaniu symetrycznym oraz asymetrycznym w HTTPS. Pierwsze z nich wykorzystuje jeden wspólny klucz dla dwóch stron. To rozwiązanie szybkie i efektywne, ale przechwycenie sprawia, że bezpieczeństwo zostanie złamane. W szyfrowaniu asymetrycznym stosuje się jednocześnie klucz publiczny (dostępny dla wszystkich) oraz powiązany z nim matematycznie prywatny (znany wyłącznie serwerowi). Jest to rozwiązanie nieco wolniejsze, ale zwiększa bezpieczeństwo. W praktyce klucz prywatny służy do szyfrowania danych zaszyfrowanych publicznym. Jest to rozwiązanie wydajne zwłaszcza podczas wymiany dużej liczby informacji.
| Cecha | Szyfrowanie symetryczne | Szyfrowanie asymetryczne |
| Liczba kluczy | Jeden wspólny klucz do szyfrowania i odszyfrowywania | Dwa klucze – publiczny i prywatny |
| Szybkość działania | Bardzo szybkie | Wolniejsze od symetrycznego |
| Wydajność | Wysoka – odpowiednia dla dużych ilości danych | Niższa – większe obciążenie obliczeniowe |
| Bezpieczeństwo wymiany kluczy | Trudniejsze – wymaga bezpiecznego przekazania klucza | Łatwiejsze – klucz publiczny może być udostępniany |
| Zastosowanie | Szyfrowanie plików, dysków, transmisji danych | Wymiana kluczy, podpis cyfrowy, certyfikaty SSL/TLS |
| Skalowalność | Mniej wygodna przy dużej liczbie użytkowników | Bardziej elastyczna w rozbudowanych systemach |
| Typowe algorytmy | AES, DES, 3DES, Blowfish | RSA, ECC, DSA |
| Poziom złożoności | Niższy | Wyższy |
| Ryzyko | Przechwycenie klucza oznacza dostęp do danych | Ochrona zależy od bezpieczeństwa klucza prywatnego |
| Typowe użycie w praktyce | Szyfrowanie danych po ustanowieniu połączenia | Uwierzytelnianie i bezpieczna wymiana kluczy |
W nomenklaturze informatycznej dla procedury uzgadniania kluczy stosuje się angielskie określenie „handshake”, które oznacza uścisk dłoni. Cały proces w uproszczeniu przebiega następująco:
- Klient wysyła do serwera tzw. client hello, które zawiera informacje o obsługiwanych wersjach TLS oraz algorytmach.
- Serwer odpowiada (tzw. server hello) i przesyła swój certyfikat cyfrowy.
- Obie strony wymieniają informacje i generują wspólny klucz symetryczny za pomocą szyfrowania asymetrycznego.
- Następuje komunikacja, która szyfrowana jest już symetrycznie. Jeżeli dojdzie do jakiegokolwiek przechwycenia komunikacji przez osobę niepowołaną, to informacje te okażą się dla niej nieprzydatne. Połączenie jest bezpieczne.
Przełom w 2014 r. – wzrost znaczenia HTTPS
W 2014 r. przedsiębiorstwo Google zaleciło zmiany wszystkich protokołów HTTP na HTTPS. Miało się to wiązać ze wzrostem w rankingu witryn prezentowanych przez najpopularniejszą wyszukiwarkę na świecie. Był to już wystarczający powód, aby zdecydować się na taką zmianę. Nie zapominajmy jednak o tym, że HTTPS wpływa także na kwestie bezpieczeństwa. Stopniowo stał się on więc pożądanym i dominującym standardem. Szczególnie trudno sobie wyobrazić, że nie korzystałyby z niego witryny wymagające danych osobowych (m. in. banki czy sklepy internetowe). Brak HTTPS mógłby grozić poważnymi konsekwencjami dla firm oraz ich klientów. Nikt rozsądny nie podejmie dziś takiego ryzyka. W przypadku protokołu HTTPS możemy mówić o następujących korzyściach:
- Bezpieczeństwo danych użytkowników – trudno ten fakt przeceniać. Wszelkie loginy, hasła, informacje o płatnościach czy personalia są chronione przed przechwyceniem przez osoby do tego nieuprawnione. Nikt zatem tych danych również nie zmodyfikuje. Dodatkowo HTTPS zapobiega spoofingowi. W przypadku wykrycia takiego procederu przeglądarka przerwie połączenie.
- Zwiększenie zaufania – bezpieczeństwo strony sprawia, że użytkownik chętniej ją odwiedzi, a następnie do niej powróci. Certyfikaty potwierdzają tożsamość serwera i dają pewność łączenia się z właściwą stroną. To bezpośrednio przekłada się na częstsze decyzje zakupowe oraz zgody o udostępnieniu danych osobowych.
- Wyższe pozycje w wyszukiwarce – bezpieczeństwo witryn stanowi jeden z czynników rankingowych Google i to na tyle istotny, by zostawić w tyle strony, które wciąż używają protokołu HTTP. Witryny oznaczone jako niezabezpieczone mają przy tym wyższy współczynnik odrzuceń przez użytkowników. To również pośrednio obniża pozycję w wyszukiwarce.
- Szybsze ładowanie – HTTPS w porównaniu do klasycznego HTTP działa szybciej i skraca w sposób znaczący czas odpowiedzi dla wielu zapytań do serwera jednocześnie. Dawniej szyfrowanie mogło powodować minimalne opóźnienia, dzisiaj nie ma to już jednak miejsca. HTTPS bazuje na wersji protokołu HTTP/2, który działa znacznie szybciej od tych stosujących HTTP. Proces uzgadniania kluczy przebiega sprawnie.
Jaka jest różnica między HTTP a HTTPS?
HTTP od HTTPS różni się w wielu aspektach. Wszystkie one mają jednak na celu zwiększenie bezpieczeństwa użytkowników sieci. Najistotniejsze różnice pomiędzy protokołami HTTP a HTTPS przedstawia poniższa tabela:
| Cecha | HTTP | HTTPS |
| Bezpieczeństwo | Brak szyfrowania – dane przesyłane jawnym tekstem | Szyfrowanie TLS/SSL – dane zaszyfrowane |
| Poufność danych | Brak ochrony | Pełna poufność transmisji |
| Integralność danych | Dane mogą zostać zmodyfikowane | Ochrona przed modyfikacją danych |
| Uwierzytelnianie serwera | Brak weryfikacji | Certyfikat SSL/TLS potwierdza tożsamość serwera |
| Port domyślny | Port 80 | Port 443 |
| Wpływ na SEO | Negatywny – połączenie oznaczane jako niezabezpieczone | Pozytywny – preferowany przez wyszukiwarki |
| Zaufanie użytkownika | Niskie | Wysokie |
| Oznaczenie w przeglądarce | „Niezabezpieczona” lub brak odpowiedniego symbolu (np. kłódki lub tune icon czy menu w Google Chrome) | Połączenie uznane za bezpieczne i oznaczone za pomocą odpowiedniego symbolu |
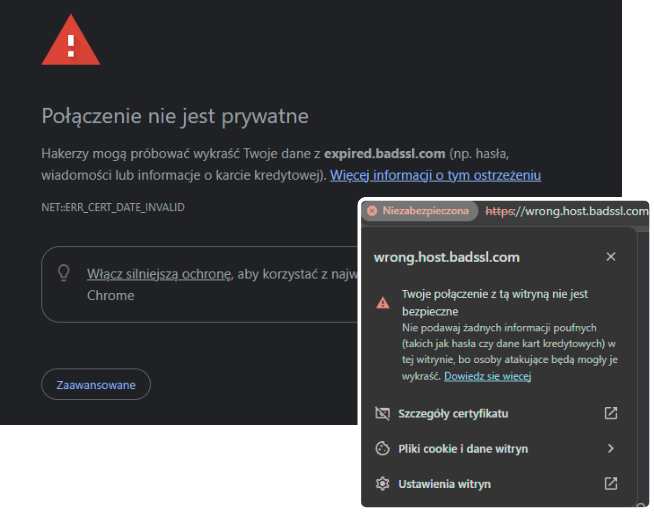
Jak wdrożyć HTTPS na swojej stronie?
Zastosowanie odpowiedniego certyfikatu bezpieczeństwa to podstawa zmiany HTTP na HTTPS. Dobrze jednak podejść do tego z rozsądkiem i rozpocząć od wnikliwej analizy dostępnych opcji. Wiele hostingów instaluje certyfikaty automatycznie. Proces migracji z HTTP na HTTPS warto przeprowadzić w następujących krokach:
- Wybierz odpowiedni typ certyfikatu. Dopasuj go do potrzeb witryny i własnego budżetu, uwzględnij liczbę obsługiwanych domen. Przed instalacją warto też wykonać backup.
- Utwórz mapę URL. Przekieruj wszystkie linki z HTTP na HTTPS.
- Zaktualizuj grafiki. Sprawdź, czy wszystkie obrazy mają właściwy adres.
- Zweryfikuj linki wewnętrzne oraz przekierowania. Pamiętaj o odnośnikach używanych w narzędziach do automatyzacji działań marketingowych (np. mailingu).
- Zaktualizuj linki zewnętrzne. Odśwież odnośniki w płatnych reklamach oraz mediach społecznościowych.
- Sprawdź, czy w narzędziach pomiarowych występują właściwe linki.
- Dodaj odświeżoną stronę do Google Search Console.
- Przygotuj nowy plik robots.txt.
- Przetestuj witrynę. Analizuj ruch na stronie po zmianach. Upewnij się, że nic nie zostało pominięte i HTTPS działa zgodnie z założeniem.
Najczęściej powtarzające się problemy po zmianie HTTP na HTTPS
Należy pamiętać o tym, że strony internetowe o tej samej nazwie, ale różniące się literką „s” w adresie są traktowane przez wyszukiwarkę internetową jako dwie odrębne. Brak odpowiedniego przekierowania może zatem prowadzić do duplikacji treści. To z kolei spowoduje problemy z indeksowaniem i osłabi pozycję witryny w wynikach wyszukiwania. Zaniechanie ustawienia przekierowań 301 z wersji HTTP na HTTPS stanowi zatem błąd o znaczących konsekwencjach.
Niepożądane jest również wystąpienie sytuacji zwanej „mixed content”. W tym przypadku witryna korzystająca z HTTPS zawiera niektóre zasoby ładowane przez HTTP, który nie jest szyfrowany. Przeglądarki internetowe rozpoznają to jako potencjalne zagrożenie bezpieczeństwa. W konsekwencji blokują niezabezpieczone elementy lub nie potwierdzają, że strona jest godna zaufania. To bezpośrednio przekłada się na funkcjonowanie oraz popularność witryny. Warto zatem zachować szczególną czujność w trakcie migracji z HTTP do wersji HTTPS.
Protokół HTTP czy HTTPS? Decyzja jest oczywista
W czasach, gdy użytkownicy łączą się z siecią z różnych miejsc za pośrednictwem wi-fi, publicznych hotspotów czy przez dane mobilne, protokół HTTPS stał się koniecznością. Pozwala on zabezpieczyć informacje dotyczące logowania, płatności kartą oraz danych osobowych. Jednocześnie brak tego protokołu wdrożonego na witrynie internetowej sprawia, że staje się ona mniej godna zaufania ze strony użytkowników i częściej omijana. Niemal niemożliwe jest przy tym, aby walczyła o wyższe pozycje w wynikach wyszukiwania. Certyfikat bezpieczeństwa to podstawa. HTTPS jako standard stanowi dziś fundament wiarygodności w Internecie. Świadoma rezygnacja z niego na rzecz HTTP to działanie na własną szkodę. Rozsądny wybór może być tu tylko jeden. Jest nim HTTPS.
FAQ – pytania o HTTP i HTTPS
Jaka jest różnica między protokołami HTTP i HTTPS?
Protokół HTTPS szyfruje dane i w przeciwieństwie do HTTP korzysta z szyfrowania połączeń. Wykorzystuje do tego certyfikaty SSL/TLS. Najważniejszą różnicę miedzy protokołami HTTP a HTTPS stanowią zatem kwestie bezpieczeństwa. Te są z kolei przewagą HTTPS, który stanowi zabezpieczoną wersję protokołu HTTP.
Jakie korzyści dla witryny internetowej przynosi protokół HTTPS?
Protokół komunikacji HTTPS przede wszystkim zwiększa ochronę danych użytkowników. Nie można jednak zapominać o pozytywnym wpływie na zaufanie do strony internetowej oraz lepszą pozycję w wynikach wyszukiwania.
Czy Protokół TLS i SSL są tym samym?
Obecnie oba te określenia na certyfikaty bezpieczeństwa stosuje się zamiennie. Początkowo nie były jednak one tym samym. Certyfikat TLS jest rozwiązaniem bardziej zaawansowanym i stopniowo wypierał z użycia SSL.
Jaki jest koszt certyfikatu SSL/TLS?
Cena certyfikatu bezpieczeństwa zależy od zakresu, jaki on obejmuje oraz wdrażającej go firmy hostingowej. Zazwyczaj usługa waha się od kilkuset do kilku tysięcy złotych rocznie. Warto jednak pamiętać o tym, że dostępne są na rynku certyfikaty bezpłatne, które również spełniają swoje funkcje w przypadku większości witryn.
Czy strona korzystająca z HTTPS jest w pełni bezpieczna?
HTTPS zabezpiecza i szyfruje połączenie między przeglądarką a stroną internetową. Trzeba jednak pamiętać o tym, że nie ochrania przed złośliwymi wtyczkami, wirusami komputerowymi, phishingiem czy lukami w kodzie witryny. HTTPS zapewniać ma przede wszystkim bezpieczeństwo połączenia.
- 1 SSL certificates overview, [docs.cloud.google.com] (dostęp 26.05.2026)